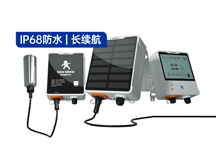


无人值守的边缘站点里,问题很少是当场被发现的。现场摆着一台模块化边缘计算单元,旁边是能上报供电状态的电源设备,两者却不互通:市电异常、单元宕机,后台什么也看不到,等业务告警出来,人已经在赶去现场的路上了。技术社区里有人把这句教训概括得很直接——设备会干活,和能被远程管理,是两回事。
这类"人在中心、设备在边缘"的结构,缺的往往不是算力,而是一层"看得见、管得着"的通道。补这一层的通常是边缘计算网关。它采集现场数据、做协议转换、按规则上云,同时给出远程维护的手段。对设备制造商而言,这套能力直接摊薄交付与售后成本:装完不用再跑第二趟,出问题先远程判断,再决定要不要上门。
远程管理拆开是三件事
看得见:现场状态能实时回到后台。 设备柜里的 PLC、电表、传感器,多数走 RS485 总线或 DI/DO 信号,本身不联网。网关先把现场协议接进来——Modbus RTU 转 Modbus TCP 最常见,PLC 私有协议、IO 信号统一采集后以 MQTT 上报。判断一个型号够不够,看三点:串口路数和类型、能否同时采集串口与网口与 IO 设备、采集点数有没有余量。以 USR-M300 为例,它配 1 路 RS232/485、1 路 RS485 和 2 路 DI、2 路 DO、2 路 AI,双核 1.2GHz 的 Linux 平台并行采集三类数据,最多支持 2000 个采集点,现场十来台设备通常用不满。
够得着:多数故障能远程处理。 手段有三类:参数远程下发与重启;采集值超限或链路断开时主动报警,把消息推给值班的人;设备参数被改乱时,长按复位恢复默认,再远程重新配置。对无人站点,"有人知道"比"有人在场"更重要,报警规则要在部署时就配好,而不是等故障发生再补。
断不了:链路要有备份。 边缘站点常常只有一条宽带或一处信号,网关同时支持以太网上行和 4G 蜂窝回传,主链路断了自动切换,站点才不至于失联。USR-M300 走全球频段 LTE,上行本身带路由、VPN 和防火墙,远程管理通道也有一层安全兜底。
为什么是工业网关,而不是 DTU 或工控机
选型容易在两个方向摇摆:便宜的 DTU 只做串口透传,协议转换、IO 采集、边缘逻辑都要另配设备;普通工控机什么都能装,但采集、上云、可靠性要自己一层层搭,供电、温度和抗干扰也得自己兜底。industrial gateway 把采集、协议转换、边缘计算、云平台对接做成开箱即用的整体,再按工业场景加固:宽压供电、-25~75℃ 工作温度、DIN 导轨安装、EMC 防护,为的是长期无人值守少折腾。
具体选型核对六项:
- 现场接口:串口路数、DI/DO/AI 够不够,能否模块化扩展;
- 协议覆盖:Modbus RTU/TCP、常见 PLC 协议,能否用 Node-RED 图形化编程补逻辑;
- 上行冗余:以太网加蜂窝双通道,VPN;
- 云对接:MQTT,阿里云、AWS、Azure、ThingsBoard 或厂商自有云;
- 环境与安装:供电范围、工作温度、EMC、导轨安装;
- 远程维护与合规:报警与复位手段是否齐全;出口项目核对 CE、FCC、SRRC、RCM 与目标国入网(如 ANATEL、NBTC、TDRA),网络安全要求(如欧盟 EN 18031)同样列入。
一套可以照做的落地路径
以一台 USR-M300 接入典型边缘站点为例:
盘点:把站点设备列出来,哪些走 RS485、哪些走网口、哪些需要 DI/DO 报警输入,按路数选型号,留出扩展位。
打通:在网关里把每台现场设备建成采集点,填寄存器地址表,上行开 MQTT 或 Modbus TCP。特殊逻辑用 Node-RED 直接写进网关,不必再放一台 PC。
设报警:给关键采集点配上下限与断链告警,推到云平台值班端。故障先远程判断——网关在线吗、数据异常吗、IO 状态如何——多数情况到这一步就能定位,需要上门时也知道该带什么备件。
备链路:宽带为主、4G 备用,开启 VPN;参数存好备份,误配置后可恢复默认再下发。
分批发维护:固件与逻辑升级走远程下发,分批推进,避免一次影响全部站点。
边缘站点的运维成本,大头往往不在设备本身,而在"跑一趟"。边缘计算网关把采集、联网、报警和远程维护合成一个能无人值守的节点:站点出问题,后台先知道、先判断,多数远程处理;真要上门,也能带对工具一次修好。分布式站点多了以后,维护密度就是这样一点点降下来的。